5 Raisons Pour Lesquelles l’Informatique Quantique et Cybersécurité Définiront la Prochaine Ère Numérique
L’évolution rapide des technologies numériques transforme également le paysage des menaces informatiques. Alors que les organisations renforcent leurs systèmes de protection, une nouvelle avancée technologique pourrait redéfinir les règles de la cybersécurité: l’informatique quantique.
Grâce à sa capacité à traiter certains calculs complexes d’une manière différente des ordinateurs classiques, cette technologie ouvre de nouvelles possibilités, mais crée aussi de nouveaux défis pour la protection des données.
Les méthodes de chiffrement actuellement utilisées pour sécuriser les communications, les transactions et les informations sensibles pourraient être mises à l’épreuve par des ordinateurs quantiques suffisamment puissants. Cette perspective accélère le développement de la cybersécurité post-quantique, conçue pour créer des mécanismes de défense adaptés à cette nouvelle génération informatique.
Raison 1: La Fin Annoncée du Chiffrement Asymétrique Classique
Le chiffrement RSA et les protocoles à courbe elliptique (ECC) reposent sur un principe mathématique simple : factoriser de très grands nombres est computationnellement impossible pour une machine classique. L’algorithme de Shor, conçu pour les ordinateurs quantiques, résout ce problème de manière exponentielle.
Ce que cela signifie concrètement:
| Algorithme actuel | Résistance face à un ordinateur classique | Résistance face à un ordinateur quantique |
|---|---|---|
| RSA-2048 | Plusieurs milliards d’années | Quelques heures |
| ECC-256 | Très élevée | Faible |
| AES-256 | Élevée | Modérée (algorithme de Grover) |
Le NIST a finalisé en 2024 ses premiers algorithmes post-quantiques standardisés, dont CRYSTALS-Kyber et CRYSTALS-Dilithium. Ces standards constituent la nouvelle ligne de défense. Les équipes de sécurité doivent dès maintenant auditer leurs infrastructures pour identifier les dépendances aux algorithmes vulnérables.
Pour les entreprises qui s’interrogent sur les logiciels de cybersécurité disponibles en France, la compatibilité avec les standards post-quantiques devient un critère de sélection incontournable.
Raison 2: Les Attaques “Récolter Maintenant, Déchiffrer Plus Tard” Sont Déjà en Cours
L’une des menaces les plus sous-estimées liées à l’informatique quantique et cybersécurité ne se matérialisera pas dans le futur, elle se déroule aujourd’hui. Des acteurs étatiques et des groupes cybercriminels sophistiqués interceptent et stockent des données chiffrées en attendant que la puissance quantique soit suffisante pour les déchiffrer.
“Les données volées aujourd’hui avec un chiffrement RSA seront lisibles demain grâce à l’informatique quantique. La fenêtre de vulnérabilité est déjà ouverte.”
Cette stratégie, connue sous le nom de HNDL (Harvest Now, Decrypt Later), cible en priorité:
- Les communications gouvernementales et diplomatiques
- Les dossiers médicaux et données génomiques
- Les transactions financières à long terme
- Les secrets industriels et la propriété intellectuelle
Les risques de cybersécurité pour les petites entreprises s’étendent désormais à cette dimension temporelle. Une PME qui pense être hors de portée des attaquants quantiques se trompe : ses données clients ou brevets peuvent être ciblés dès maintenant pour une exploitation future.
Raison 3: L’Informatique Quantique Amplifie les Capacités Offensives de l’IA
L’intelligence artificielle a déjà transformé le paysage des cybermenaces. Couplée à la puissance quantique, elle crée un multiplicateur de force sans précédent pour les attaquants. Les algorithmes d’apprentissage automatique quantiques peuvent analyser des espaces de solutions vastement plus larges, accélérant la découverte de vulnérabilités zero-day et l’optimisation des attaques par force brute.
Les trois vecteurs d’amplification principaux:
- Optimisation des attaques par dictionnaire: les ordinateurs quantiques accélèrent considérablement la recherche dans des espaces de clés cryptographiques.
- Simulation d’environnements cibles: la modélisation quantique permet de simuler des réseaux entiers pour identifier les points de faiblesse avant toute intrusion.
- Génération de malwares adaptatifs: l’IA quantique peut produire des variantes de code malveillant à une vitesse et une diversité inédites.
Pour approfondir la compréhension de la convergence entre IA et menaces numériques, l’analyse de la cybersécurité à l’ère de l’IA : menaces et défenses offre un cadre analytique complémentaire indispensable.
Raison 4: Les Infrastructures Cloud et Edge Doivent Se Réinventer
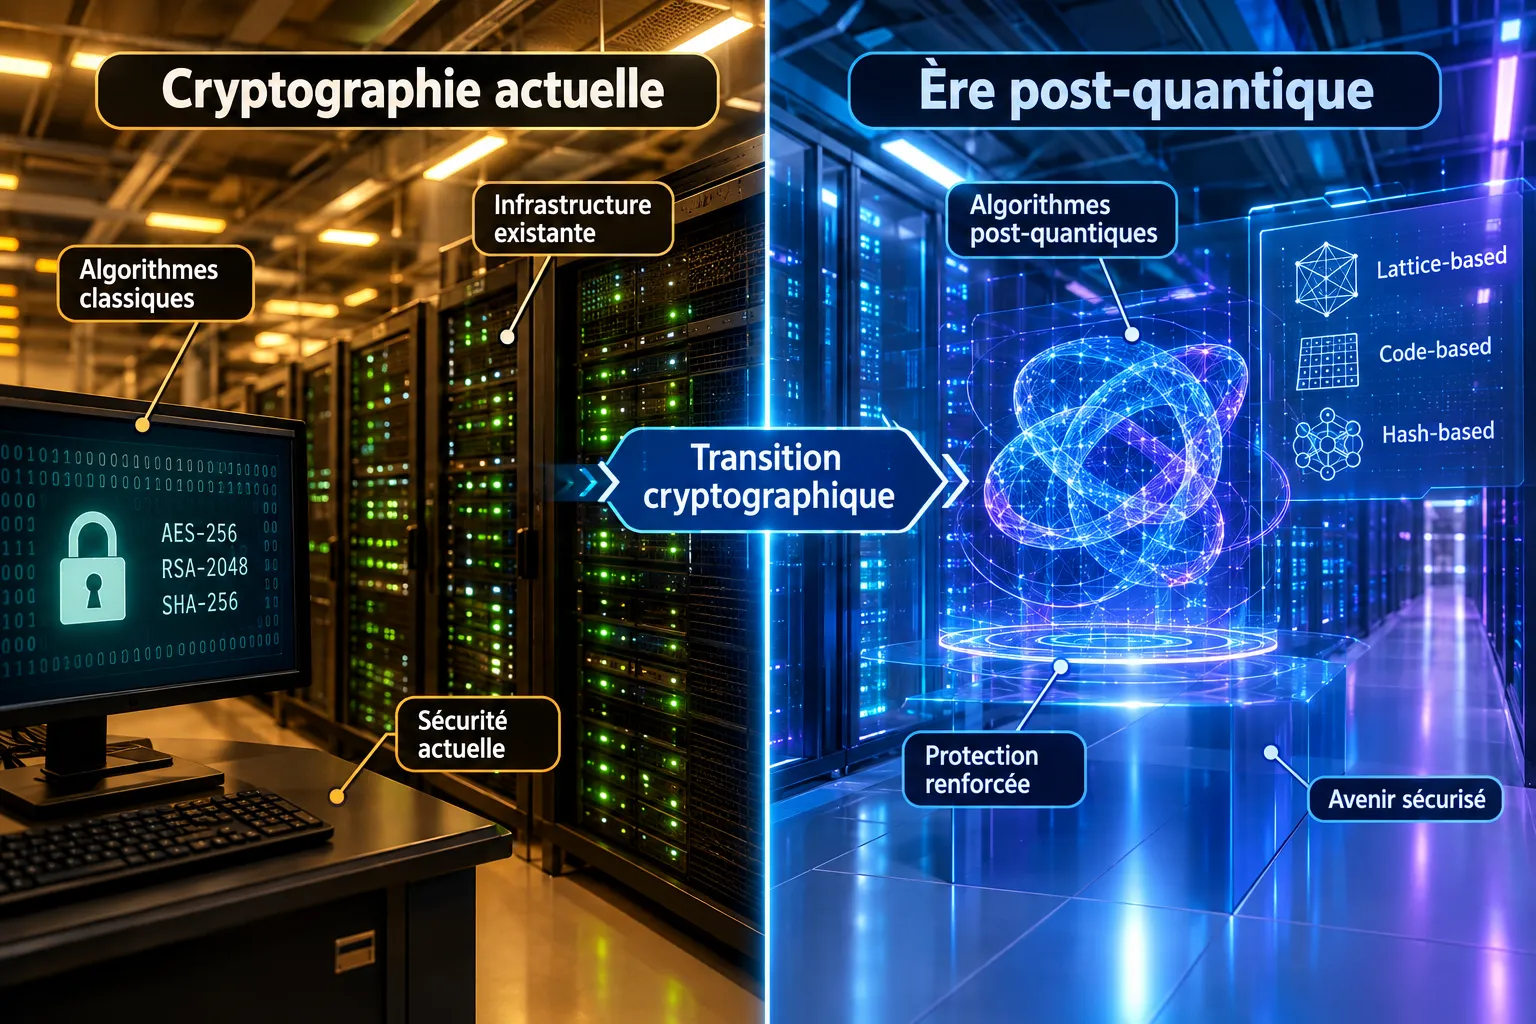
La majorité des architectures cloud modernes reposent sur des protocoles TLS/SSL dont la sécurité dépend directement des algorithmes asymétriques menacés. La migration vers une infrastructure crypto-agile, capable de basculer dynamiquement vers des algorithmes post-quantiques, représente un chantier technique majeur.
Les fournisseurs cloud devront notamment:
- Mettre à jour les couches de transport (TLS 1.3 post-quantique hybride)
- Réviser les systèmes de gestion des clés (PKI post-quantique)
- Adapter les mécanismes d’authentification (signatures numériques résistantes)
- Former les équipes DevSecOps aux nouveaux paradigmes cryptographiques
Le déploiement de l’edge computing complexifie encore davantage cette transition. Les dispositifs en périphérie de réseau, souvent contraints en ressources, doivent intégrer des algorithmes post-quantiques légers. Les organisations qui explorent les cas d’usage de l’edge computing pour une meilleure expérience utilisateur doivent intégrer cette dimension sécuritaire dès la phase de conception.
Pour les entreprises françaises engagées dans leur transformation cloud, le guide du cloud computing pour les entreprises françaises constitue un point de départ utile pour évaluer la maturité de leurs fournisseurs face aux enjeux quantiques.
Raison 5: La Conformité Réglementaire et les Certifications Vont Évoluer Radicalement
Les régulateurs ne restent pas passifs face à l’émergence quantique. En Europe, l’ANSSI a publié des recommandations préliminaires sur la migration post-quantique. La directive NIS2, en vigueur depuis 2024, impose aux opérateurs d’importance vitale une veille active sur les menaces émergentes, ce qui inclut explicitement les risques quantiques.
Calendrier réglementaire anticipé:
- 2026-2027: premières exigences de crypto-agilité dans les appels d’offres publics européens
- 2028-2030: obligation de certification post-quantique pour les systèmes critiques
- Après 2030: interdiction progressive des algorithmes classiques dans les communications gouvernementales
Les organisations qui détiennent des certifications de sécurité SaaS B2B devront anticiper la révision de ces référentiels pour y intégrer des critères post-quantiques. Attendre les nouvelles exigences pour agir expose à des délais de mise en conformité intenables.
Par ailleurs, les PME ne sont pas exemptées de cette dynamique. Leurs partenaires grands comptes et donneurs d’ordre leur imposeront progressivement des exigences de conformité en cascade. Les risques de cybersécurité spécifiques aux PME incluent désormais cette dimension réglementaire à horizon 2028.
Conclusion: Agir en 2026, Pas en 2030
L’informatique quantique et cybersécurité ne forment plus un sujet prospectif, c’est un agenda opérationnel. Les organisations qui attendent une menace quantique “concrète et visible” pour agir commettent la même erreur que celles qui ont ignoré les premières alertes sur les ransomwares dans les années 2010.
Les prochaines étapes concrètes pour les décideurs et équipes techniques:
- Réaliser un inventaire cryptographique complet: identifier tous les systèmes, protocoles et bibliothèques utilisant RSA, ECC ou Diffie-Hellman.
- Évaluer l’exposition HNDL: quelles données sensibles transmises aujourd’hui ont une valeur stratégique à horizon 5-10 ans ?
- Tester les algorithmes NIST post-quantiques: intégrer CRYSTALS-Kyber dans un environnement de staging dès maintenant.
- Former les équipes de développement aux principes de crypto-agilité et aux nouvelles primitives cryptographiques.
- Engager un dialogue avec les fournisseurs cloud et SaaS sur leur feuille de route post-quantique.
- Surveiller l’évolution réglementaire ANSSI, ENISA et NIST pour anticiper les obligations de conformité.
La transition vers un monde post-quantique sera longue et complexe. Mais chaque mois d’anticipation en 2026 représente une réduction significative du risque et du coût de migration. Les organisations qui agissent aujourd’hui ne se contentent pas de se protéger, elles construisent un avantage concurrentiel durable dans un paysage numérique en mutation profonde.